

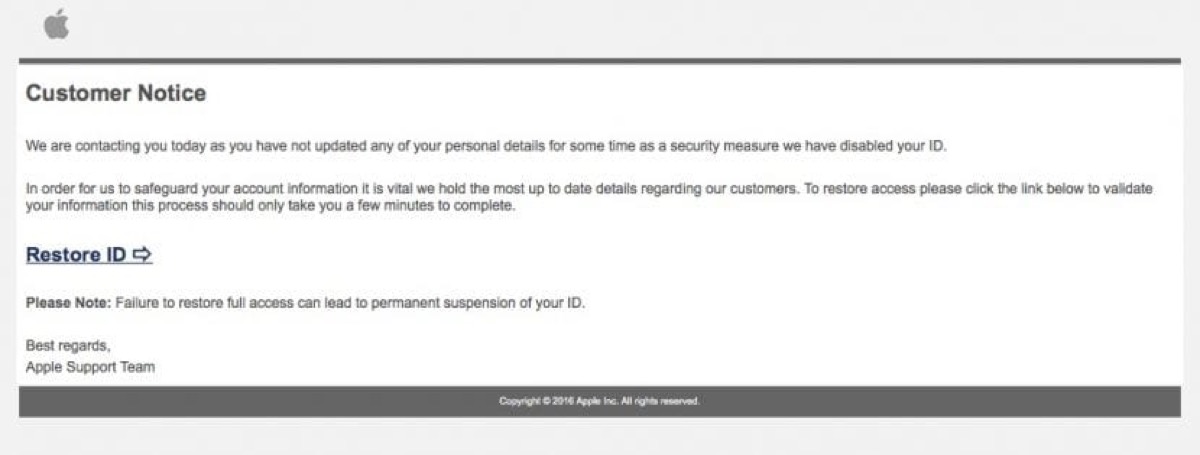
K dnešnímu dni všichni uživatelé internetu nebo téměř všichni z nás někdy dostali e-mail, ve kterém údajně naše banka, náš účet PayPal, účet Amazon, služba Netflix a podobně „zablokovaly náš účet“.
Ve většině těchto e-mailů musí uživatel kliknout na odkaz umístěný přímo uprostřed e-mailu, aby odemkl účet a obnovil svá data. Téměř jistě se jedná o phishingový útok nebo, hovorově řečeno, útok s cílem krádeže identity.

Co je to phishing?
Vysvětlíme to jednoduše, aby každý, kdo se stane obětí jednoho z těchto útoků, rychle a přímo pochopil, o čem mluvíme: phishing je pokus o krádež dat, která mohou zahrnovat bankovní informace, hesla, streamovací video a audio služby, účty v obchodech s aplikacemi, jako je App Store nebo Google Play, a tak dále. S tímto jednoduchým vysvětlením je jedna věc jasná: phishing pro nás není dobrý.
Je zřejmé, že mluvíme o zjevném pokusu o krádež osobních údajů, včetně hesel jakéhokoli druhu. Některé z těchto útoků jsou poměrně přímé a žádají nás o zrušení nákupu, který jsme ve skutečnosti neprovedli, nebo o úhradu „X“ eur, dolarů nebo podobných částek, které jsme neautorizovali.

Ve všech případech je účelem těchto e-mailů získat tato citlivá data, aby je pak bylo možné nějakým způsobem zneužít prodejem našich účtů jiným lidem v případě obsahových/zábavních účtů a v jiných případech přímým vyprázdněním našich účtů, jako v případech krádeže identity bankovních subjektů.
Jak se vyhnout phishingu?
Další klíčovou otázkou je: jak se můžeme vyhnout phishingu? I když se může zdát složité těmto útokům uniknout, je to mnohem jednodušší, než si představujeme, pokud jde o útoky prostřednictvím našeho e-mailového účtu.
První věc, kterou musíme udělat, abychom se těmto útokům vyhnuli, je používat selský rozum. Ano, než padneme do pasti nastražené kybernetickými útočníky, musíme mít chladnou hlavu a několikrát si zprávu přečíst. Spěch ani panikaření nám nepomůže , protože to nás jen dovede k tomu, že naletíme na podvod, klikneme na odkaz a prohrajeme tuto bitvu.
Jakmile si přečteme zprávu, kterou obdržíme, musíme si myslet, zda jsme skutečně použili tuto aplikaci, za kterou „nám chtějí účtovat poplatky“, zda jsme provedli jakýkoli pohyb na našem bankovním účtu nebo zda skutečně máme smluvní službu, která “ chtějí nás podříznout za to, že neplatíme “.

Metody používané k klamání uživatelů jsou stále důmyslnější a sofistikovanější. Dříve byly tyto útoky mnohem okázalejší, využívaly zjevné pravopisné chyby a dokonce i přímé překlady z Google Translate do našeho jazyka, aby se nás pokusily oklamat. V dnešní době se tyto techniky výrazně zdokonalily a někdy může být obtížné se phishingu vyhnout.
Nejlepším způsobem, jak se vyhnout phishingu, je kontaktovat přímo službu nebo banku, od které e-mail pochází, ale existuje ještě jednodušší způsob, jak se vyhnout podvodu ze strany těchto hackerů. V tomto případě je třeba zkontrolovat odesílatele e-mailu, který obdržíte ; téměř jistě nemá nic společného se společností, organizací nebo službou zmíněnou v obsahu.
Nezapomeňte, že pro tyto typy útoků na naše e-mailové účty neexistuje žádný exkluzivní filtr, takže použití selského rozumu při nahlédnutí do podezřelého e-mailu nám může ušetřit spoustu problémů.
Příklady phishingu
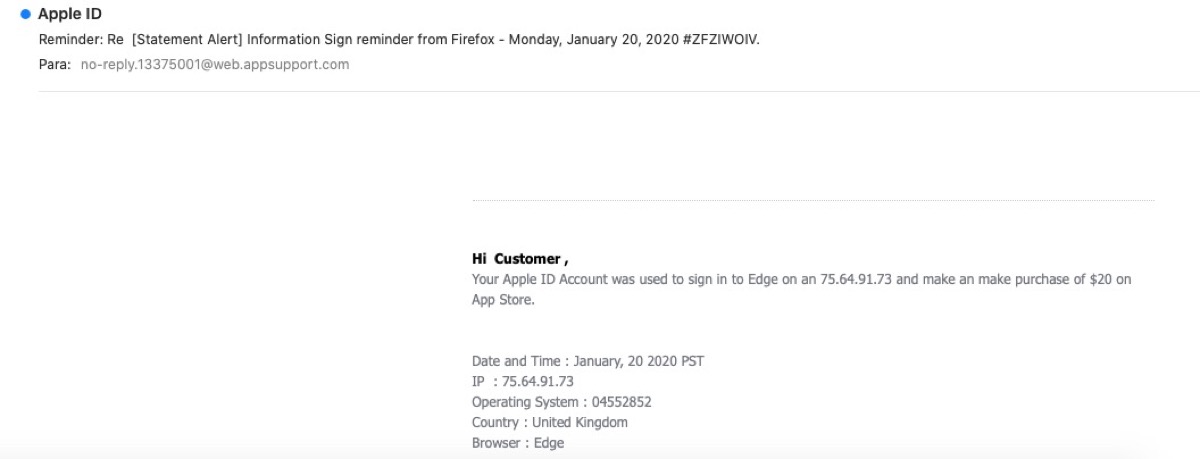
Ve většině případů se setkáváme s jasnými pokusy o krádež identity, kdy jsme požádáni o potvrzení údajů o našem bankovním účtu kliknutím na odkaz. Dá se s jistotou říci, že mnoho z nás by na to nenechalo nachytat, ale tisíce uživatelů jsou denně oklamány těmito typy zpráv, buď proto, že nevěnují pozornost detailům e-mailu, nebo jednoduše proto, že se bojí ztráty svého účtu.
Apple je jednou ze společností, které se často stávají terčem útočníků . Tato společnost vlastní jeden z největších obchodů s aplikacemi na světě, což je hlavní cíl pro zloděje identity, kteří v útocích zaměřených na nic netušící uživatele vidí zlatý důl. Falešný nákup aplikace, předplatné, které nemáte, nebo dokonce nevyzvednutá výhra s odpovídajícím odkazem může snadno oklamat i tu nejméně tušící oběť.
Vždy zkontrolujte odesílatele e-mailů
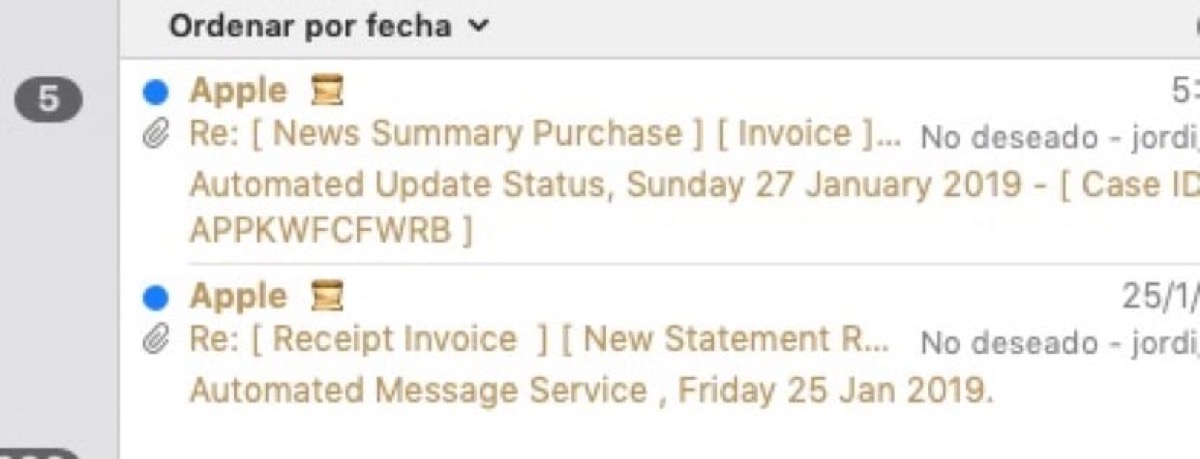
Neexistuje lepší způsob, jak těmto útokům předcházet, než vždy zkontrolovat e-mailovou adresu, ze které je e-mail odesílán. Ano, zpočátku se to může zdát jako hloupé opatření, ale je to nejúčinnější způsob, jak bojovat proti phishingovým útokům . Je to snadné, nezabere to moc času a umožní vám ověřit totožnost osoby, která e-mail odesílá, aby vám ukradla data.
Je to opravdu jednoduché. Stačí kliknout na „odpovědět“, když dostanete zprávu, která se vám nezdá úplně správná, a podívat se, komu ji posíláte zpět. V tu chvíli si uvědomíte, že adresa neodpovídá a jste obětí plnohodnotného phishingového útoku.
Některé společnosti mají účty pro hlášení phishingu
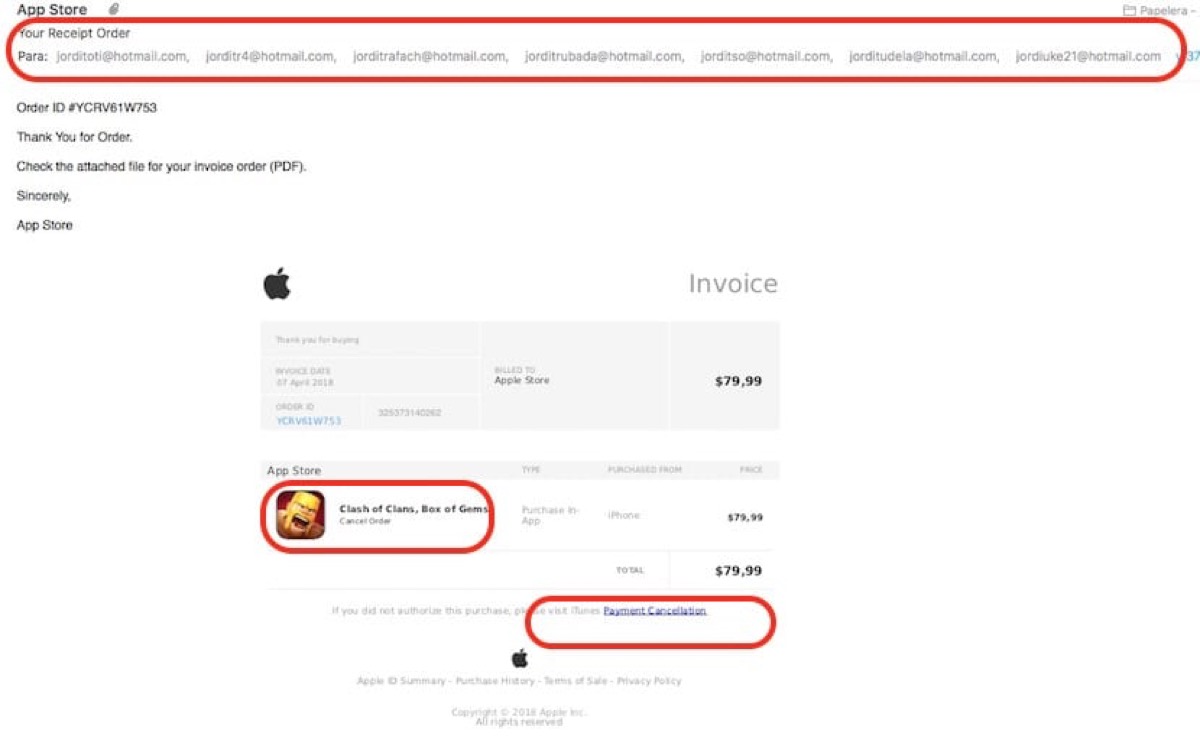
Nejběžnějším postupem v případě phishingového útoku je kontaktovat společnost přímo a nahlásit incident. V některých případech mají tyto společnosti dokonce vlastní e-mailové účty pro podávání hlášení. Například Apple má k dispozici dvě e-mailové adresy pro hlášení phishingových útoků a my se s vámi o tento postup podělíme:
- Pokud obdržíte e-mail, který se zdá být od společnosti Apple, a máte podezření, že se jedná o pokus o spoofing, pošlete jej na [chráněno e-mailem]
- Chcete-li nahlásit spam nebo jiný podezřelý e-mail, který jste obdrželi do své doručené pošty na webu iCloud.com, me.com nebo mac.com, pošlete jej na [chráněno e-mailem]
- Chcete-li nahlásit spam nebo jiný podezřelý e-mail, který jste dostali prostřednictvím služby iMessage, klepněte na Spam a co nejdříve to nahlaste
Mnoho společností má jistě e-mailovou adresu nebo dokonce speciální sekci na svých oficiálních webových stránkách, kde mohou hlásit zneužití svého image za účelem krádeže uživatelských dat. Nejlepší je je o tom informovat, aby mohly podniknout kroky a pokusit se tyto typy zpráv eliminovat, což může být pro méně opatrné uživatele skutečnou otravou . Pokud věnujete několik minut přeposlání zprávy společnosti, bance nebo podobné instituci, můžete pomoci ostatním uživatelům postiženým těmito útoky.
Nahlášení pokusu o phishing příslušným orgánům sdílením na oficiálních účtech policie vaší země na Twitteru může být jedním z nejlepších způsobů, jak zabránit tomu, aby se ostatní chytili do pasti. Často už jen pouhé sdílení toho, co se stalo, může vést k tomu, že se to dostane na sociální sítě, což umožňuje dalším uživatelům těžit z toho.
Nebezpečné webové stránky a online nakupování
Neříkáme, že k zahájení těchto phishingových útoků se používají pouze e-mailové adresy uživatelů, ale je to nejběžnější metoda, protože je tak jednoduchá a rychlá. V každém případě může v tomto ohledu představovat problém i návštěva nezabezpečených webových stránek nebo nákupy z neznámých stránek , takže na těchto stránkách musíme být velmi opatrní, abychom zabránili krádeži našich dat.
Je to méně časté z prostého důvodu: uživatelé jsou při nákupech nebo přístupu na webové stránky pozornější , protože používají peníze. Někdy to však může být také snadný způsob, jak se dostat k uživatelským datům. Proto musíme u našich karet aktivovat dvoufaktorové ověřování pro online nákupy – které nám před konečnou platbou zašle zprávu – a především si dávat pozor na online obchody s neuvěřitelnými nabídkami, produkty za nízkou cenu a podobně.
Tyto typy stránek mohou být těmi, které se konečně stanou pro uživatele dražšími a řešením je trochu surfovat po síti a hledat informace o tomto obchodě a odkazy, které jim zabrání získat naše uživatelské jméno a heslo.
Jsou phishingové útoky časté?
Než skončíme s tímto článkem, ve kterém vysvětlíme, co je phishing a jak se mu snadno vyhnout, je důležité poznamenat, že phishingové útoky nejsou ve většině případů běžné. Proto bychom měli zůstat klidní a sebejistí, když obdržíme e-mail s odkazy na novinový článek, aplikaci nebo podobný obsah.
Je pochopitelné, že v určitém okamžiku našeho online života můžeme obdržet e-maily, které se pokoušejí ukrást naše data, ale ne vždy tomu tak je. Důležité je být opatrný při obdržení podezřele vypadajícího e-mailu a nedůvěřovat žádným odkazům v něm obsaženým. Je také důležité být opatrný při návštěvě nezabezpečených webových stránek , abyste se vyhnuli zadávání osobních údajů.