

Pokud chcete vědět, co je virus IDP.generic a jak ho odstranit z počítače, jste na správném místě. V tomto článku najdete všechny informace, které o tomto viru potřebujete vědět – pokud ho tak vůbec lze nazvat, protože ho jako takový nelze identifikovat, ať už váš antivirový software cokoli říká.
Nemůžeme to nazývat virem jen kvůli jeho názvu. Termín IDG.generic se často objevuje v některých antivirových programech, když mluvíme o generickém malwaru, takže se ve skutečnosti nejedná o virus , ale spíše o software se zlým úmyslem, alespoň zpočátku.
V mnoha případech je detekce tohoto souboru antivirem obvykle spojena s čekajícími aktualizacemi aplikací , například Java.
Často se také spojuje se softwarem Adobe Flash , který byl kvůli plnému bezpečnostním dírám vývojáři zcela odstraněn a dnes pro něj žádný prohlížeč nenabízí podporu.
Příznaky možné infekce v našem počítači
Pokud náš počítač začal fungovat nepravidelně, často zobrazuje modré obrazovky, běží pomaleji než obvykle, aplikace se samy zavírají, automaticky otevírají nebo se objevují vyskakující okna prohlížeče… není třeba být génius, abychom usoudili, že je náš počítač napaden nějakým typem malwaru.
Nejjednodušším řešením, jak zabránit tomu, aby se váš počítač stal virovým hotspotem, je použití programu Windows Defender , bezplatného antiviru, který je součástí systému Windows 10. Uvedení tohoto antiviru na trh společně s Windows 10 vyvolalo v komunitě vývojářů antivirů značný rozruch, a právem, protože se v průběhu let stal nejkomplexnějším antivirem pro Windows a překonal i placené možnosti.
Dále musíme být velmi opatrní s aplikacemi, které stahujeme z internetu , zejména s těmi, jejichž používání vyžaduje platbu, jako je Office.
Pokud mluvíme o nebezpečích spojených s těmito typy stahování, musíme mluvit o souboru AutoKMS.exe. AutoKMS je soubor, který mnoho antivirových programů mylně identifikuje jako nebezpečný , ačkoli ve skutečnosti jde o generátor klíčů pro Office a Windows.
Stejně jako můžeme najít tyto typy souborů, které generují klíče, můžeme najít i další soubory, jejichž účelem je vzdáleně ovládat náš počítač , přistupovat k osobním údajům, které jsme uložili pod rouškou platného generátoru licencí.
Co je IDP.generic
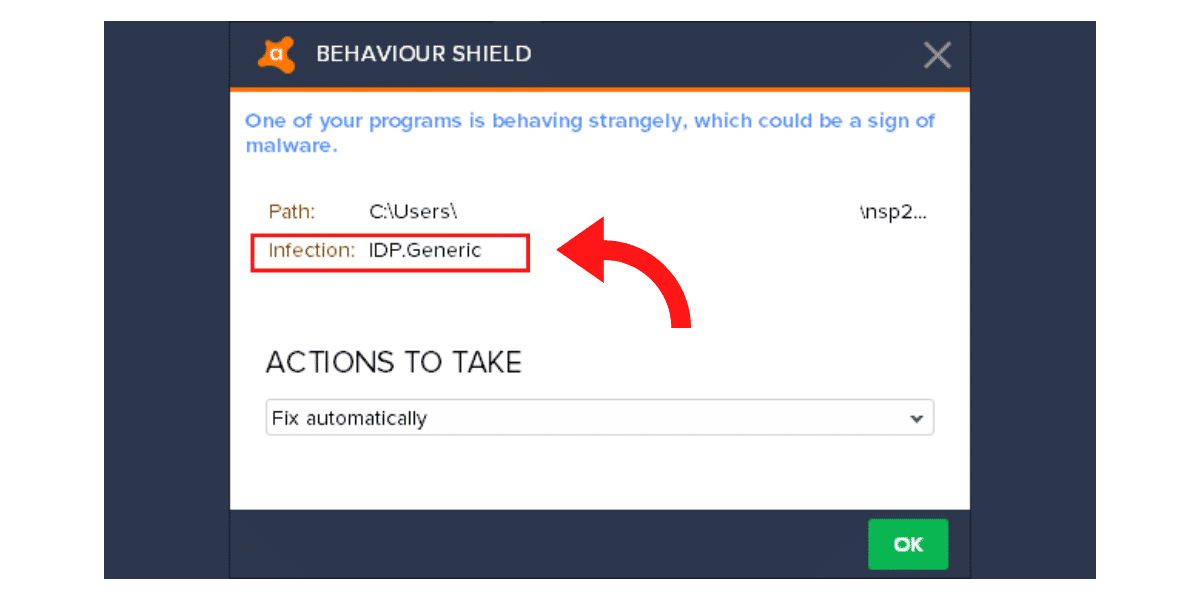
První věc, kterou je třeba mít na paměti při řešení tohoto údajného malwaru (nebylo prokázáno, že se jedná o malware), je, že jej detekují pouze antivirové programy, které používají vyhledávače Avast a AVG . To je první náznak toho, že se ve skutečnosti nemusí jednat o škodlivý software, ale spíše o chybnou interpretaci antivirovým softwarem.
Pokud by se skutečně jednalo o škodlivý software, detekoval by ho každý antivirový program pro Windows, včetně Windows Defenderu (nativního antiviru Windows 10), a navíc by již měl svůj vlastní název, nikoli obecný.

Bylo by neobvyklé, aby pouhé dva antivirové programy detekovaly škodlivý software nebo aplikace v počítači. Nikdy se to nestalo a vážně pochybuji, že je to v tuto chvíli možné.
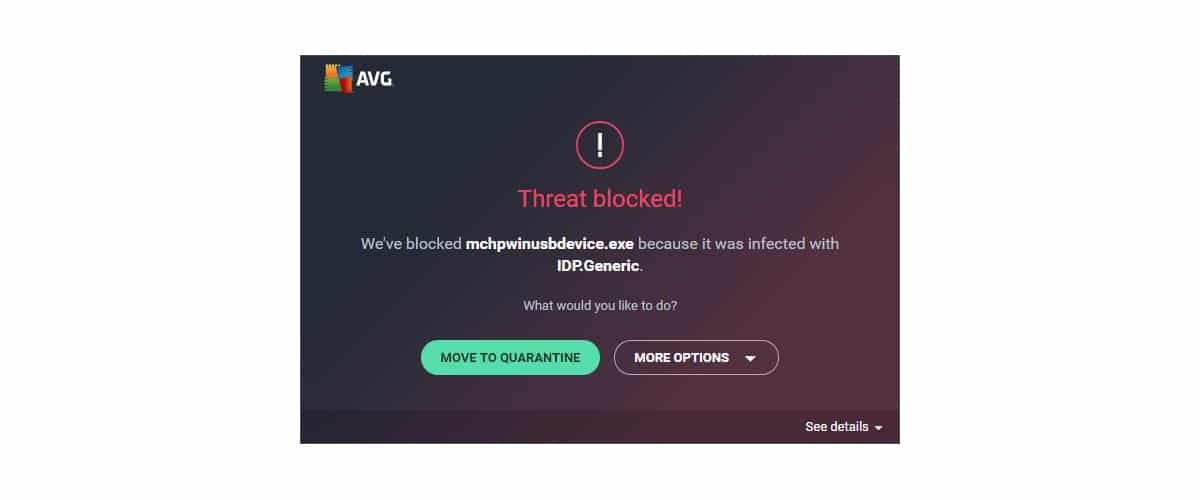
Soubor IDP.generic může být spojován s různými hrozbami ; je však také pravděpodobné, že se jedná o falešně pozitivní výsledek, zejména proto, že jej jako nebezpečný identifikují pouze dva antivirové programy.
Avast i AVG detekují tuto hrozbu pomocí detekční komponenty Identity Protection, která detekuje neobvyklou aktivitu programu nebo souboru, který jsme zkopírovali do počítače.
Nejsou s ním spojeny žádné aplikace ani software , a to od diagnostických nástrojů výrobce, herních platforem jako Steam, komunikačních aplikací, služeb streamování hudby nebo jakékoli jiné aplikace bez zlého úmyslu, kterou jsme si nainstalovali do počítače.
Jak odstranit IDP.generic
Vzhledem k povaze tohoto identifikátoru musíme nejprve pro odstranění souboru, ve kterém byl nalezen, udělat... jak lze použít program Windows Defender?
Pokud soubor přesuneme do karantény od Avastu nebo AVG a bude falešně pozitivní, je velmi pravděpodobné, že jedna z aplikací, u které byl detekován, přestane úplně fungovat , takže stejně jako když máme zdravotní problém, je vhodné vyhledat druhý názor.
Abyste se ujistili, že se nejedná o malware, doporučuje se spustit počítač v nouzovém režimu . Tím se zabrání načítání většiny aplikací, které se spouštějí automaticky a které by mohly být zdrojem této hrozby.
Jakmile spustíme počítač v nouzovém režimu pomocí základního spouštěcího softwaru, měli bychom systém prohledat pomocí programu Windows Defender . Pro větší klid můžeme kromě AVG nebo Avastu použít jakýkoli jiný antivirový software, například Malwarebytes nebo Spyhunter, abychom zkontrolovali, zda se skutečně jedná o malware, a pokud ano, o jaký typ.

Pokud po prohledání počítače zjistíme, že žádný jiný antivirový software nenalezl žádné hrozby, můžeme jej z vyhledávače vyloučit tím, že jej budeme považovat za výjimku. Náš antivirový software, v tomto případě Avast nebo AVG (jediné antivirové programy, které jej detekují), tak soubor ignoruje a přestane zobrazovat varování před hrozbou.
Pokud však po analýze našeho počítače jiné antivirové aplikace identifikovaly stejný soubor se stejným nebo jiným názvem, můžeme dojít k závěru, že se skutečně jedná o škodlivý software , a proto jej můžeme smazat bez rizika, že by ostatní aplikace přestaly fungovat.
Jak se vyhnout budoucím podobným upozorněním
Nejlepší způsob, jak se těmto typům upozornění v počítači vyhnout, je zapomenout na AVG i Avast . Ani jeden z antivirů nepatří mezi nejlepší možnosti na trhu. Navíc, pokud hledáte výkonný a zcela bezplatný antivirový software, máte k dispozici Windows Defender, takže používání jiných antivirových programů, když ho již máte, nedává smysl.